
Den Haag ondervindt hoe AI het securitvak verandert
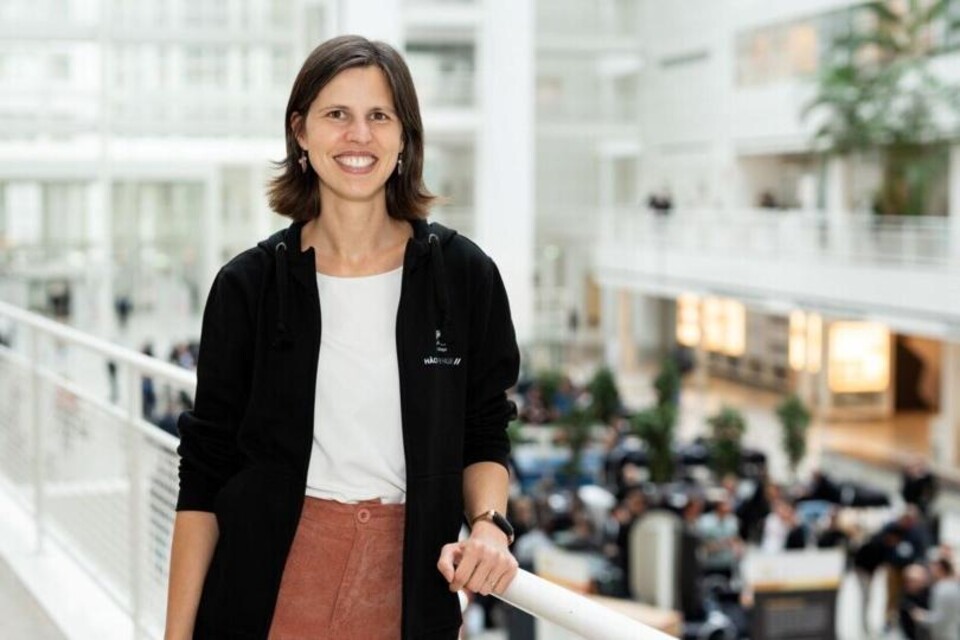
De opkomst van AI-modellen zorgt ervoor dat kwetsbaarheden in systemen sneller worden opgespoord. Daar kunnen zowel aanvallers als de verdediging van profiteren. Het securityvakgebied verandert, maar veel blijft ook bij het oude, benadrukt Lilian Knippenberg, CISO van de gemeente Den Haag.
Zo’n 120 ethische hackers verwacht Den Haag maandag in het gemeentehuis. Zij zullen proberen kwetsbaarheden te vinden in de digitale systemen van de gemeente. Sinds een paar jaar hebben hackers daarvoor AI-tools tot hun beschikking. Dat verandert het strijdtoneel, want met AI kun je zowel sneller inbreken als kwetsbaarheden beter opsporen. Maakt het de facto iets uit? Binnenlands Bestuur vraagt het aan Lilian Knippenberg, chief security information officer (CISO) van de gemeente Den Haag.
‘AI is natuurlijk een breed begrip. De snelheid is de meest in het oog springende verandering, maar de verschillende vormen van AI maken het ook mogelijk om code in één keer te scannen en er patronen en combinaties van kwetsbaarheden uit te halen. En het wordt niet moe, het kan gewoon door. Dat zijn allemaal factoren die zorgen voor grote veranderingen.’
‘AI wordt niet moe, het kan gewoon door.’
Wat het precies verandert aan het securityvak, hoopt de gemeente maandag te ontdekken, tijdens de zevende editie van het evenement Hâck The Hague (vorig jaar was er geen editie vanwege de NAVO-top). Knippenberg heeft goede hoop: ‘Mensen zijn creatief. AI doet wat je het opdraagt. Vanuit hun creativiteit zijn hackers in staat om dingen te combineren en met een frisse blik naar een dataset te kijken.’
Door de hackers toe te laten tot een gecontroleerde, afgeschermde omgeving, terwijl ze fysiek aanwezig zijn in het atrium van het gemeentehuis, kan de gemeente goed monitoren wat er gebeurt. ‘We testen datgene dat morgen kan gebeuren door een kwaadwillende actie’, zegt Knippenberg. ‘Dat maakt de samenwerking met de hackerscommunity extra waardevol.’
Prijs voor beste gebruik van AI
Deelnemers worden aangemoedigd aan om duidelijk in de melding te zetten of en hoe ze kwetsbaarheden met AI hebben opgespoord. Er is zelfs een speciale prijs voor in het leven geroepen, Best Use of AI. Knippenberg: ‘Dat is natuurlijk extra spannend, want daarmee moedig je ook iedereen aan om AI te gebruiken. Maar dat is ook de bedoeling, want we willen hiervan leren en je leert maximaal als je het maximaal spannend maakt.’
‘Je leert maximaal als je het maximaal spannend maakt.’
Dat wil niet zeggen dat de ethische hackers op elke mogelijke manier AI mogen inzetten. Net als bij eerdere edities zijn ook dit jaar de rules of engagement van toepassing op Hâck the Hague. In deze voorwaarden staat bijvoorbeeld dat je geen systemen mag platleggen (daar leert de gemeente weinig van, behalve dan dat DDOS-aanvallen werken), geen wijzigingen doen aan systemen of schade berokkenen. De komst van AI heeft niet tot aanpassingen aan deze voorwaarden geleid. Knippenberg: ‘We benadrukken wel dat degene die AI gebruikt ook verantwoordelijk is voor dat gebruik.’
Veiligheid in de keten
De vorige editie stond in het teken van operationele technologie (OT), de IT die de stad draaiende houdt. De huidige editie heeft als thema Chain Reaction: één zwakke plek in een klein stukje software kan de veiligheid van een hele keten van digitale dienstverlening raken. De schakels zijn de applicaties en systemen van verschillende IT-partners en -leveranciers, die zelf meestal geen zicht hebben op de hele keten.
‘De keten is zo sterk als de zwakste schakel’ zegt Knippenberg. ‘Als jij als overheid een bepaalde dienstverlening levert en je hebt daarvoor verschillende applicaties nodig, of verschillende dienstverleners, dan moet je ervoor zorgen dat je de hele keten test, niet alleen één applicatie. Dat was altijd al zo, maar door AI zie je nu wel sneller de patronen en kunnen we het sneller aan elkaar vastknopen.’
Wat betekent de introductie van AI-tools om te hacken voor de weerbaarheid van overheden?
‘Het betekent vooral dat je niet achterover kunt leunen na één check. Dat kon eigenlijk al niet, want de dreigingslandschap is enorm veranderd, maar AI maakt dat wel zichtbaarder. Je moet veel regelmatiger en periodieker testen.’
Door de komst van AI is er hernieuwde aandacht voor cyberweerbaarheid. Is het een blessing in disguise?
Never waste a good crisis, dat zal iedereen die in crisis-incidenten of beveiliging werkt altijd zeggen. Het zet het onderwerp wel weer hoog op de agenda.’
'Je moet veel regelmatiger en periodieker testen'
Vorige week publiceerden de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV), het Nationaal Cyber Security Centrum (NCSC), de Algemene Inlichtingen- en Veiligheidsdienst (AIVD), de Militaire Inlichtingen- en Veiligheidsdienst (MIVD), het Openbaar Ministerie (OM), CIO Rijk en de Politie een gezamenlijk statement waarin zij organisaties eveneens waarschuwden om de basis op orde te brengen. Volgens het statement worden kwetsbaarheden met AI sneller gevonden en uitgebuit en wordt de drempel voor een bredere groep aanvallers lager.
AI-agents zonder vangrails
Er is nog een reden voor ongerustheid. Zonder vangrails kunnen AI-agents álles proberen om een opdracht uit te voeren. Eind juli bleken AI-agents van OpenAI ontsnapt uit een testomgeving, waarna ze inbraken op het netwerk van Hugging Face, een website voor programmeurs. Andere AI-agents van OpenAI hackten een Australische overheidswebsite. Ook AI-modellen van andere bedrijven bleken aan het hacken te zijn geslagen.
Deze ontwikkelingen kunnen zeker consequenties hebben voor overheden, beaamt Knippenberg, maar tegelijkertijd wil ze ervoor waken om al te veel angst aan te wakkeren. ‘De basis op orde is natuurlijk het allermoeilijkste wat er is, maar die basis is wel waar het begint. Als je de basismaatregelen op orde hebt, dan verdedig je je ook tegen AI-agents en -modellen.’
Dit artikel verschijnt ook op Binnenlands Bestuur.
Plaats een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.
Extra reden om de Haagsche School van de Outside-in beveiliging tegen het licht te houden. Het gaat om het gehele data ecosysteem, dus we moeten naar een immuun systeem waarbij de data domeinoverschrijdend gedeeld wordt. Daarom moeten we Data Governance eindelijk eens serieus nemen. Leuk hoor, ethische hackers loslaten op je systemen, maar dat blijft applicatie centrisch denken. Het probleem ligt bij de niet-ethische hackers die wel datacentrisch en context centrisch denken.
Die hacken niet je organisatie zelf, maar de lifeline van je organisatie up-stream.
Wat heb je aan hostingpartij als daar de stoppen eruit liggen? Wat heb je eraan om te weten dat je gehackt bent, maar je data kwaliteit zo slecht is dat je eigenlijk geen idee heeft OF 'ze' binnen zijn geweest, laat staan wat 'ze' dan hebben gedaan? Wat heb je aan een Business Continuity Management plan dat je niet oefent, of waar back-up eisen aan blijken te zitten die ook geld kostten dus die zijn wegbezuinigd? Implementatie van een Zero Trust architectuur is essentieel, naar dat impliceert dat er geen impliciet vertrouwen is tussen systemen en gebruikers en dat elke toegangspoging wordt gevalideerd. Hoe dan als het asset management achter loopt en identiteit management nog in de kinderschoenen staat? Het vermogen om in real-time inzicht te hebben in de IT-assets van een organisatie is cruciaal. Dit stelt organisaties in staat om snel te reageren op potentiële bedreigingen en zorgt ervoor dat alle componenten binnen de IT-infrastructuur up-to-date en veilig zijn. Moet je alleen wel generieke software in kunnen komen die daarvoor nodig is, maar wie gaat dat betalen als elke afdeling dat zelf net te klein voor is? Een strak gemodelleerd portfolio management zorgt ervoor dat alle IT-projecten en systemen aansluiten op de strategische doelen van de organisatie, want dan kun je tenminste beveiligingsinitiatieven prioriteren ... maar waar begint en eindigt je organisatie in een datasamenwerkingsketen? Het hebben van een duidelijk beeld van de datavoortbrengingsketen tot in de derde graad zorgt ervoor dat elke schakel in de keten wordt gecontroleerd op veiligheid, maar wie levert eigenlijk de back-up van mijn back-ups? AI-tools zien die relaties razendsnel. Waarom testen om binnen te komen, als je diezelfde tools kunt gebruiken om het benodigde immuunsysteem op te bouwen? Als het goed is onderstrepen dit soort AI ondersteunde oefeningen dus het cruciale belang van Data Governance. Organisaties moeten hun basismaatregelen zoals patch management, toegangsbeheer en netwerksegmentatie domweg op orde hebben. Robuustheid begint bij Veerkracht.