Minister David van Weel (Justitie en Veiligheid) liet vrijdag via een Kamerbrief weten dat de maatschappelijke gevolgen van de kwetsbaarheden nog niet duidelijk zijn. Het Nationaal Cyber Security Centrum (NCSC) onderzoekt de eerste internationale signalen van mogelijk misbruik.
Bijna helft onderzochte PHP-applicaties draait op verouderde of getroffen versie
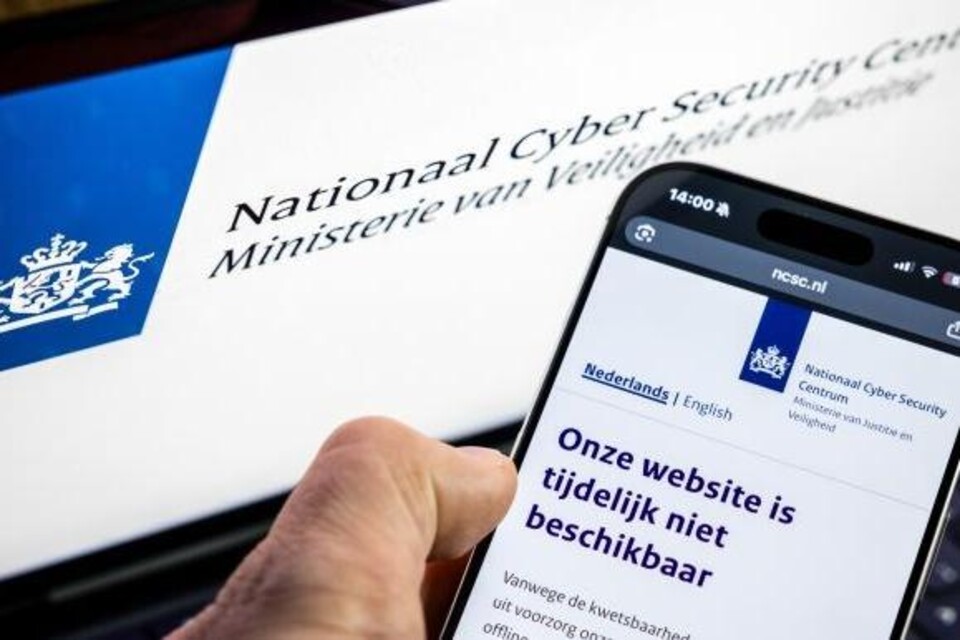
Tienduizenden webapplicaties die door medewerkers van Nederlandse organisaties worden gebruikt, draaien nog altijd op een verouderde of door recente beveiligingslekken getroffen versie van PHP. Dat blijkt uit onderzoek van cybersecuritybedrijf MindYourPass, twee dagen nadat kritieke kwetsbaarheden in de programmeertaal ertoe leidden dat tal van overheidswebsites tijdelijk offline gingen.
Uit voorzorg veel websites offline
De problemen ontstonden op woensdag 21 oktober, toen twee kritieke kwetsbaarheden in PHP aan het licht kwamen. Onder bepaalde omstandigheden kunnen aanvallers daarmee op afstand kwaadaardige code uitvoeren zonder eerst te hoeven inloggen. Uit voorzorg haalden tal van organisaties hun websites en systemen tijdelijk uit de lucht, waaronder gemeenten en andere overheidsorganisaties. Nadat beveiligingsupdates beschikbaar kwamen, werden veel websites weer bereikbaar.
Volgens minister Van Weel was het verstandig dat organisaties deze voorzorgsmaatregelen namen. In een brief aan de Tweede Kamer schrijft hij dat het NCSC organisaties vroegtijdig kon waarschuwen doordat informatie over de kwetsbaarheden voortijdig bekend was geworden. 'Het is goed om te zien dat veel organisaties de adviezen van het NCSC opvolgen, ook al zijn deze maatregelen niet zonder impact.'
Ruim 28.000 applicaties
Dat het beveiligingsprobleem daarmee nog niet is opgelost, blijkt uit onderzoek van het Eindhovense cybersecuritybedrijf MindYourPass. Het bedrijf onderzocht 494.416 unieke webapplicaties die medewerkers daadwerkelijk gebruiken voor hun dagelijkse werkzaamheden. Bij ruim 188.000 applicaties werden aanwijzingen voor PHP-gebruik gevonden. Van 60.362 applicaties kon met zekerheid worden vastgesteld dat ze op PHP draaien.
Van deze laatste groep gebruiken 28.615 applicaties, oftewel 47 procent, een verouderde, niet langer ondersteunde of door de recente kwetsbaarheden getroffen PHP-versie. Het gaat om toepassingen die worden gebruikt binnen onder meer gemeenten, zorginstellingen, onderwijsorganisaties en bedrijven.
De uitkomsten betekenen niet dat al deze applicaties daadwerkelijk kwetsbaar zijn voor de recent ontdekte beveiligingslekken. MindYourPass heeft de kwetsbaarheden niet actief getest en kon niet vaststellen welke aanvullende beveiligingsmaatregelen zijn getroffen. Bovendien is de onderzochte groep niet representatief voor alle Nederlandse webapplicaties. De cijfers laten wel zien dat verouderde PHP-versies nog op grote schaal in gebruik zijn. Het bedrijf blijft de komende weken de onderzochte applicaties volgen en wil periodiek publiceren hoe snel de beveiligingsupdates worden doorgevoerd.
Mogelijk misbruik onderzocht
Minister Van Weel kon vrijdag nog niet zeggen welke gevolgen de kwetsbaarheden daadwerkelijk hebben gehad. 'De precieze maatschappelijke impact van deze kwetsbaarheden is op dit moment niet duidelijk. De impact wordt op dit moment onderzocht en nauwgezet gevolgd', schrijft hij aan de Tweede Kamer.
Ook onderzoekt het NCSC de eerste internationale signalen van mogelijk misbruik. De minister houdt er rekening mee dat meer meldingen zullen volgen, omdat inmiddels zogenoemde proof-of-concepts beschikbaar zijn. Daarmee kan worden gedemonstreerd hoe een kwetsbaarheid kan worden uitgebuit.
Plaats een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.