Stel: een organisatie ontdekt een kwetsbaarheid die al vier jaar in haar software blijkt te zitten. Het lek wordt snel gedicht en technisch lijkt het probleem opgelost. Maar dan vraagt een bestuurder of iemand die kwetsbaarheid heeft misbruikt. De CISO blijft het antwoord schuldig, want er is maar zes maanden aan loggegevens. Bierens vergelijkt het met een buurman die al vier jaar een sleutel van je huis blijkt te hebben. Is die binnen geweest? Dat weet je niet. Het slot repareren neemt die onzekerheid niet weg. Ook digitaal geldt dat een reparatie een toegang afsluit, maar geen uitsluitsel geeft over wat er daarvoor is gebeurd. Toch is het hele systeem vervangen voor grote organisaties geen optie. Hun systemen zijn te complex, onderling verbonden en moeten blijven draaien.
Het lek is gedicht. Maar wie is er binnen geweest?
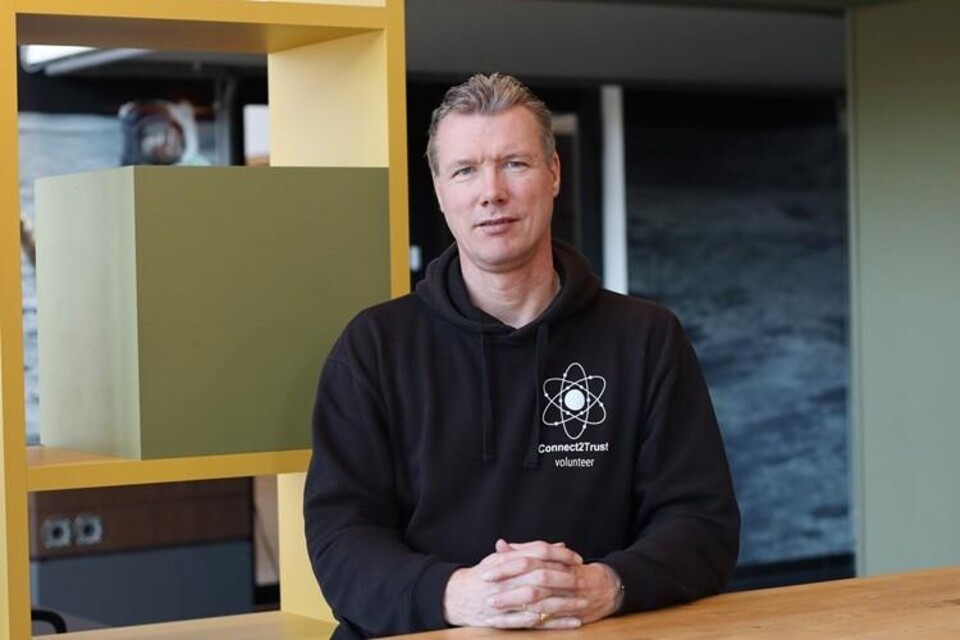
Een kwetsbaarheid verhelpen betekent nog niet dat een organisatie veilig is. Wie weet dat een digitale deur heeft opengestaan, moet ook durven vragen of er inmiddels iemand binnen kan zijn gekomen. Voor Raymond Bierens, voorzitter van Connect2Trust en onderzoeker naar besluitvormingsprocessen bij digitale risico's, is dat de kern van goed bestuur: samen bepalen welke risico's je verkleint en welke je bewust accepteert.
Ga uit van een inbraak
Daarom pleit Bierens voor een assume breach-strategie. Hierbij ga je ervan uit dat een aanvaller al binnen kan zijn geweest. Dat vraagt, naast het dichten van kwetsbaarheden, om aandacht voor wat zich intern afspeelt. Welke signalen wijzen op misbruik, en kun je de gevolgen beperken?
Die gedachte hoort nog nergens goed thuis in bestaande raamwerken en vraagt om nauwere samenwerking met de technologie-industrie. Bierens noemt Zscaler als voorbeeld van een partij waarmee hij wil verkennen hoe activiteiten van een eerder binnengedrongen aanvaller kunnen worden herkend. 'Voor een organisatie die dreigingsinformatie ontvangt van Connect2Trust is het belangrijk om niet alleen de patch en de melding voor een kwetsbaarheid te ontvangen, maar bijvoorbeeld ook van organisaties als Zscaler te horen vanaf welk moment zij het eerste misbruik hebben waargenomen. Daarmee verschuift de aandacht van het sluiten van de toegang naar wat zich daarvoor binnen de digitale omgeving afspeelt.'
Wat is goed genoeg?
Hoe ziet goede digitale weerbaarheid eruit? Bierens gebruikt daarvoor de vraag: 'What does good look like?'. 'Het antwoord op die vraag is geen technisch antwoord. Bepalend is of een organisatie haar digitale risico’s wil managen of alleen de compliance. Wanneer rechtvaardigt een risico bijvoorbeeld een grote investering in soevereine oplossingen en wanneer niet?' Een keurmerk of afgevinkte norm biedt geen antwoord op die vraag. Hij vergelijkt het met een goedgekeurd slot. 'Dat houdt niet per se iemand tegen, het vertraagt alleen.' Voldoen aan normen is iets anders dan het managen van risico's die je daadwerkelijk loopt.
'Risico's managen, is kiezen. Want wat je de een geeft, krijgt de ander niet.' Juist daar wringt het volgens hemd. Afdelingen gelijk behandelen voelt comfortabeler dan uitleggen waarom het ene proces meer bescherming krijgt dan het andere. Uitval van een administratieve toepassing heeft andere gevolgen dan uitval van kritieke systemen die de watervoorziening of verkeersveiligheid ondersteunen. Dat verschil moet terugkomen in de verdeling van bescherming, mensen en middelen. Ons poldermodel kan daarbij duidelijke prioriteiten in de weg staan. Die afweging is daarmee niet alleen een budgetkwestie, maar ook een cultuurvraag. Durven bestuurders keuzes uit te spreken en de consequenties te dragen? Een belangrijke vraag die een bestuurder aan de CISO moet stellen is daarom: tegen welke risico's zijn we nu niet beschermd? Zo wordt het restrisico zichtbaar. Dat vraagt om openheid van de beveiliger en betrokkenheid van de bestuurder.
'Risicomanagement gaat over kiezen, en dat vinden we lastig’.
Raymond Bierens
De kaasschaaf ondermijnt zichzelf
Ook bij bezuinigingen moeten keuzes expliciet worden. Wie dienstverlening verder wil automatiseren, vergroot daarmee de afhankelijkheid van technologie. Door tegelijkertijd het budget te verlagen voor afdelingen die dit moeten implementeren, beheren of beveiligen, ondergraaf je al snel de beoogde besparing. 'De kaasschaaf is het ergste wat je tegen kan komen', zegt Bierens. Overal hetzelfde percentage schrappen lijkt overzichtelijk, maar verhult wat een budgetkorting werkelijk betekent voor de dienstverlening en welke risico's ermee worden aanvaard.
Maak daarom samen expliciet welke risico's je beperkt en welke je laat bestaan. Dat vraagt eerst om inzicht in digitale afhankelijkheden. Welke diensten koopt een organisatie in? Welke leveranciers en gegevensstromen zitten daarachter? En wat betekent een verstoring voor haar publieke taak? Risicomanagement eindigt niet bij de ondertekening van het contract, maar loopt door zolang de dienst wordt gebruikt. Zo lijkt een los locatiegegeven onschuldig, maar een reeks ervan, gekoppeld aan tijdstippen, kan veel prijsgeven over iemands bewegingen.
’Je kunt digitale risico's mitigeren, maar je mag ze ook accepteren.’
Raymond Bierens
Dat is de belangrijkste boodschap aan bestuurders en beveiligers volgens Bierens. 'Je kunt digitale risico's mitigeren, maar je mag ze ook accepteren', besluit hij. 'Dat is niet iets slechts. Het is pas slecht als je dit niet expliciet doet. Anders denkt een organisatie beschermd te zijn, terwijl ze niet weet welke risico's ze neemt.' Partijen als Zscaler kunnen samen met Connect2Trust helpen dat risico zichtbaar te maken. De keuze zelf blijft aan bestuur en CISO.
Meer weten?
Kijk hier voor meer informatie.
Plaats een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.