
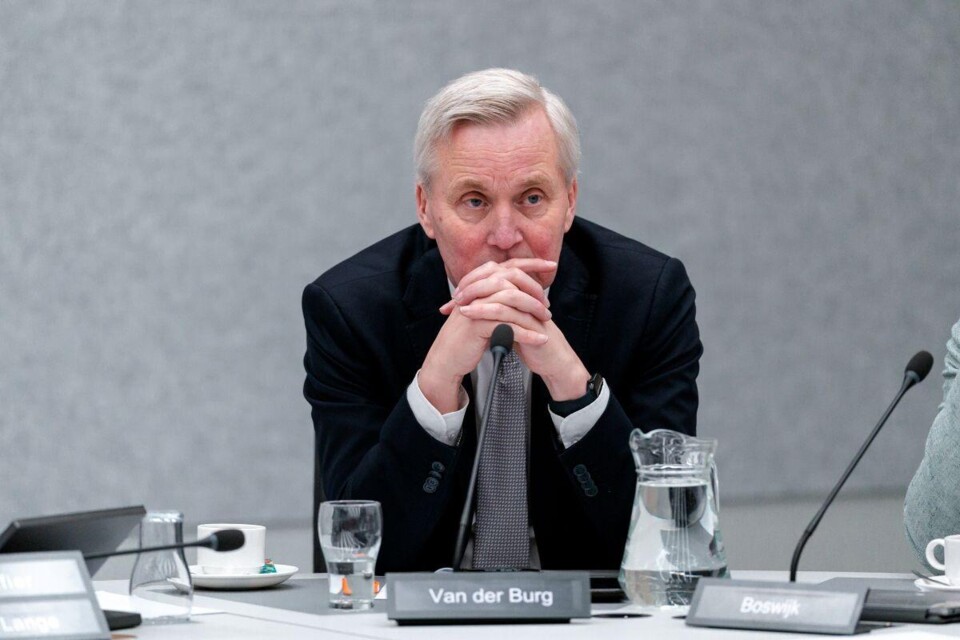
Staatssecretaris Eric van der Burg gaf daar vorige weekeen weinig geruststellende verklaring voor: ‘Op dit moment zijn we niet bezig om het inzicht in schema’s te krijgen. Daar hebben we de capaciteit niet voor om dat goed en helder in beeld te brengen.’
Hoe beveilig je een overheid die haar eigen IT niet overziet?
Hoeveel geeft het Rijk uit aan Microsoft? Voor gemeenten is dit na onderzoek van Binnenlands Bestuur en het AD inmiddels duidelijk. Maar na vijf jaar vragen heeft de Tweede Kamer nog altijd geen volledig overzicht van de IT-contracten van het Rijk. Experts schatten enkele miljarden, maar hoeveel belastinggeld er precies jaarlijks naar Microsoft gaat, weet men in Den Haag niet.
Voor de door het kabinet gewenste digitale autonomie is gebrek aan zicht op uitgaven aan niet-Europese leveranciers problematisch. Want hoe bouw je afhankelijkheden af als je ze niet goed in kaart hebt?
Nieuwe cybersecuritywetgeving
Maar de uitspraken van Van der Burg leggen nog meer zorgen bloot. Sinds 15 augustus is de Cyberbeveiligingswet van kracht. Duizenden organisaties moeten daardoor voldoen aan strengere eisen voor hun cyberbeveiliging. De Rijksoverheid roept bedrijven en organisaties op hun verantwoordelijkheid te nemen en de benodigde maatregelen te treffen. Ministeries vallen zelf óók onder die wet.
Het Rijk krijgt zijn eigen IT-contracten na jaren vragen niet bij elkaar en zegt niet de capaciteit te hebben om dat inzicht alsnog te organiseren
Onderdeel van de wettelijke zorgplicht is het beheersen van cyberrisico’s. Daar horen ook risico’s in de leveranciersketen bij. Wie voor zijn bedrijfsvoering afhankelijk is van externe software, clouddiensten en andere IT-leveranciers, moet weten waar die afhankelijkheden zitten. Bij een ernstige kwetsbaarheid moet snel duidelijk zijn waar bepaalde software wordt gebruikt en welke systemen geraakt kunnen worden.
Tegen die achtergrond is het moeilijk geruststellend te noemen dat Van der Burg een Rijksoverheid beschrijft met ‘verschillende registers en dashboards’, waar informatie per departement en soms zelfs daarbinnen is georganiseerd. Het Rijk krijgt zijn eigen IT-contracten na jaren vragen niet bij elkaar en zegt niet de capaciteit te hebben om dat inzicht alsnog te organiseren.
Het zou kunnen dat ieder ministerie afzonderlijk precies weet welke leveranciers het heeft, welke software waar draait en welke afhankelijkheden en risico’s daarbij horen. Maar juist na de woorden van Van der Burg ligt die veronderstelling niet voor de hand.
Geen overzicht valt niet uit te leggen
Dat zou extra pijnlijk zijn omdat hiervoor binnen CIO Rijk al in 2024 werd gewaarschuwd. Senior beleidsmedewerker Olivier van der Post zei destijds dat er binnen de overheid ‘nog lang niet’ voldoende overzicht was van software en hardware. ‘Wanneer NIS2 van kracht is, valt geen overzicht hebben niet uit te leggen.’
Inmiddels is NIS2 van kracht. De overheid verlangt van duizenden bedrijven en organisaties dat zij hun digitale risico’s kennen en beheersen en houdt daar toezicht op. Dan is het lastig uit te leggen als diezelfde overheid zelf niet kan aantonen dat zij voldoende grip heeft op haar eigen IT. ‘Daar hebben we de capaciteit niet voor’ is voor een bedrijf dat onder NIS2 valt in elk geval geen afdoende antwoord.
Plaats een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.