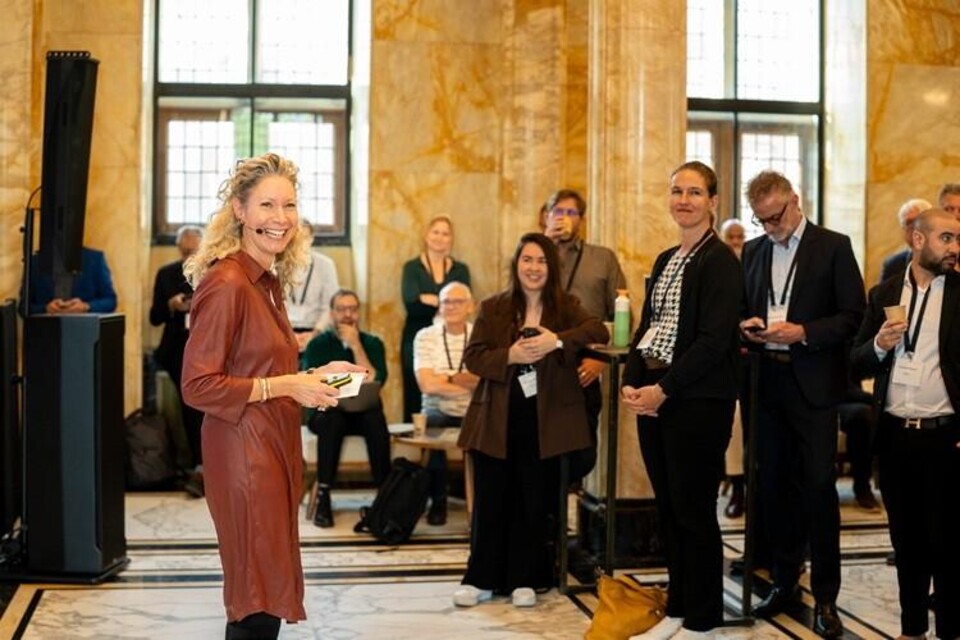
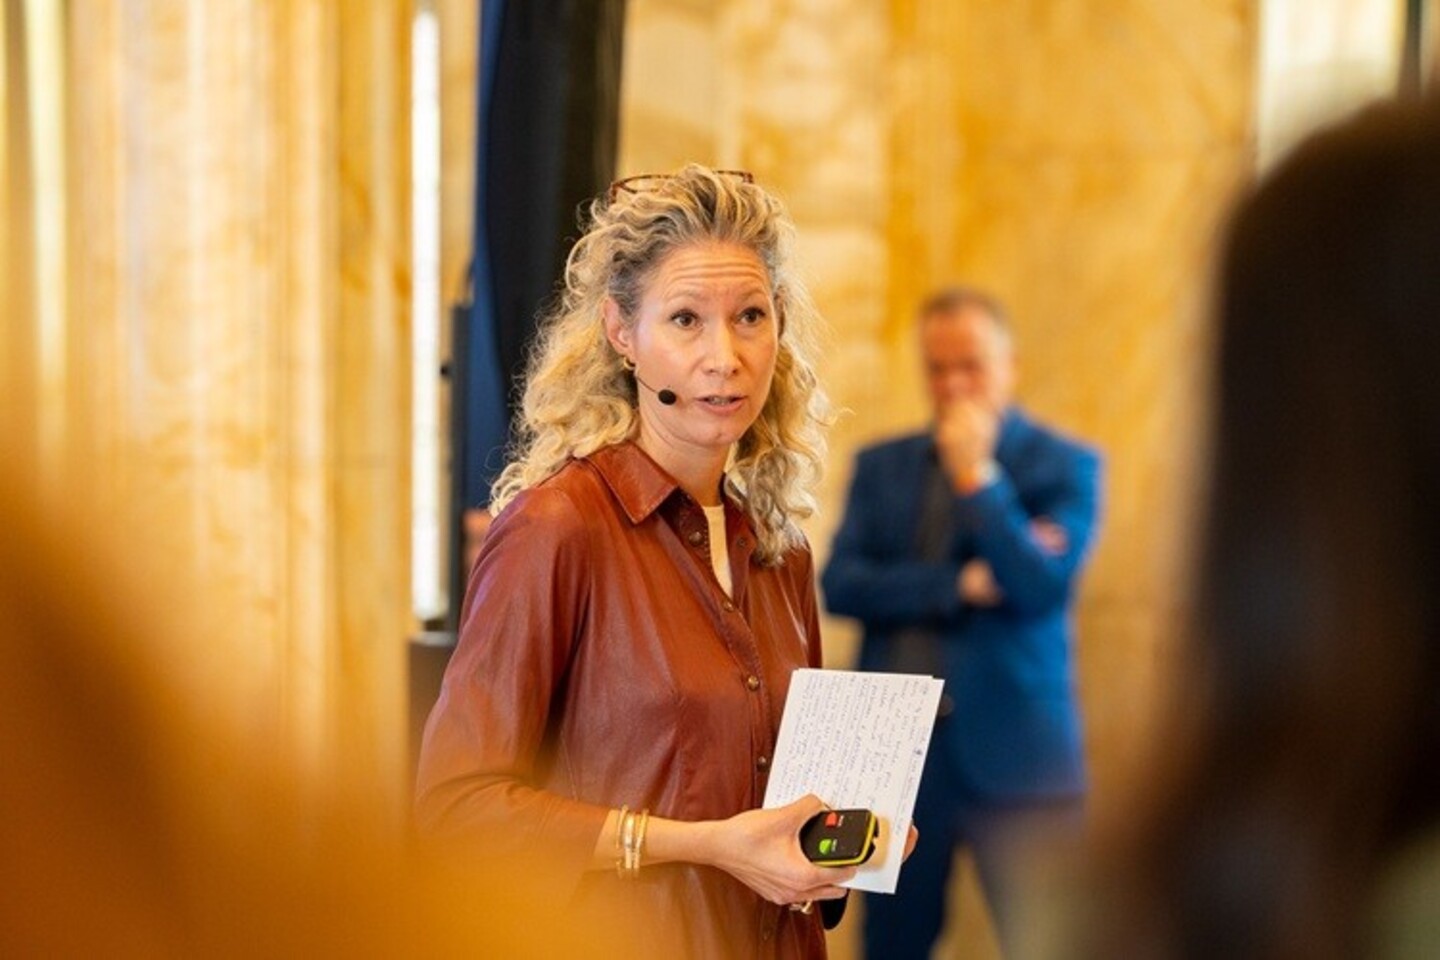
‘Op het moment dat diverse partijen het lef hebben om te spreken over wat er misgaat, dan versterk je het hele ecosysteem,’ zei Eefje Zents tijdens de iBestuur-conferentie in Leiden. Zents is Chief Relations Officer en directeur Digitale Weerbaarheid en Samenwerking bij het Nationaal Cyber Security Centrum (NCSC), verantwoordelijk voor het versterken van de samenwerking tussen overheid, bedrijfsleven en internationale partners om de digitale weerbaarheid van Nederland te vergroten.
Eefje Zents (NCSC): ‘Open zijn over kwetsbaarheden cruciaal voor cyberweerbaarheid’
We zetten stappen van cyberveiligheid naar weerbaarheid. Daarbij is het van het grootste belang dat alle partijen binnen het digitale ecosysteem met elkaar samenwerken en open zijn over hun kwetsbaarheden.
Tegennatuurlijk en oncomfortabel
Die beweging op gang brengen - samenwerken, delen en transparant zijn over kwetsbaarheden - vindt ze belangrijk. ‘Misschien denk je: daar heb je weer zo iemand op het podium met een praatje over kwetsbaarheid,’ zo zegt ze tegen de zaal. ‘Ik kan je geruststellen: het gaat over kwetsbaarheden in IT. Laten we met elkaar bespreken wat er misgaat, buikpijn delen. Dat voelt misschien een beetje oncomfortabel en tegennatuurlijk, maar dat zorgt er allemaal wel voor dat we echt stappen kunnen zetten met elkaar.’
Met andere woorden: openheid over incidenten zorgt ervoor dat elke partner er beter van wordt, en daarmee de weerbaarheid van het hele systeem. Zents: ‘De openheid van eenieder is hierin cruciaal. Dus onderschat ook je eigen rol als organisatie daarin zeker niet.’
Het accent is verschoven: van ondersteuning van een relatief kleine groep organisaties naar het versterken en verbinden van een veel groter netwerk
Meer mandaat
De implementatie van de Cybersecuritywet heeft ‘haar’ NCSC meer mandaat gegeven. Sinds 1 januari moeten veel meer organisaties dan voorheen informatie leveren aan het NCSC en incidenten melden. Medio augustus trad de wet in werking. ‘Nu is het bij wijze van spreken ook de bakker om de hoek, daar waar het voorheen vooral vitale organisaties waren.’ Daardoor krijgt het NCSC veel meer informatie binnen, maar heeft het ook de verantwoordelijkheid om daar zorgvuldig mee om te gaan en terug te koppelen wat ermee gebeurt.
© Robert Tjalondo
Het accent is daarmee verschoven: van ondersteuning van een relatief kleine groep organisaties naar het versterken en verbinden van een veel groter netwerk. Zents: ‘Dat betekent dat we echt ook heel anders hiermee moeten gaan werken. Hoe zorgen we ervoor dat partijen ook anderen gaan helpen weerbaar te worden, in plaats van alles zelf te willen doen en oplossen?’
Leren van Oekraïne
Ze haalt in dat verband Oekraïne aan als sprekend voorbeeld. En dan met name de grote DDoS-aanval op de bancaire sector die een week voor de Russische invasie in februari 2022 plaatshad. De Oekraïners hadden geleerd van de annexatie van de Krim in 2014, zegt Zents. ‘Ze kwamen erachter dat ze dit probleem niet alleen als overheid konden oplossen, maar dat ze privaat-publieke samenwerkingen moesten aangaan, zodat ze in de toekomst voldoende weerbaar zouden zijn. Daardoor waren ze in staat om samenwerking op gang te brengen tussen verschillende partijen als de federale bank en bedrijven. Daardoor kon het bancaire stelsel na de grootschalige cyberaanval weer redelijk snel worden opgestart en deden de pinautomaten het weer.’ We kunnen van de Oekraïners leren, vindt Zents. ‘Ze begrijpen het principe train as you fight heel goed. Dat is iets waar wij in Nederland echt nog van kunnen opsteken. Het creëren van weerbaarheid moet je met elkaar oefenen.’
Het NCSC onderzoekt hoe AI kan worden ingezet om de weerbaarheid te vergroten
De vraag is intussen niet meer of je gehackt wordt, maar wanneer en vooral hoe, aldus Zents. De razendsnelle ontwikkelingen rond AI spelen daar – niet verrassend – een grote rol bij. Kunstmatige intelligentie heeft het hele dreigingslandschap ingrijpend veranderd. Zo kunnen aanvallen op een veel grotere schaal worden uitgevoerd. Ze legt de zaal uit dat een aanvaller minder specialistische kennis nodig heeft, maar dat een leek met een AI-model niet ineens een geavanceerde hacker is. Bovendien kan AI eenvoudig worden ingezet en zullen AI-modellen alleen maar toegankelijker worden. Het mes snijdt echter aan twee kanten: het NCSC onderzoekt ook hoe AI kan worden ingezet om de weerbaarheid te vergroten. ‘En ja, daar worstelen we net zoveel mee als andere organisaties.’
© iBestuur
Conferentie Digitale Weerbaarheid
Deze conferentie Digitale Weerbaarheid vond plaats op 14 oktober 2026 in het stadhuis in Leiden.
Eefje Zents verzorgde namens het NCSC een presentatie tijdens de conferentie.
Plaats een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.