
Op afstand werken, installaties vanuit huis bedienen, systemen met elkaar verbinden: wat organisaties vooruithelpt, kan ook nieuwe toegangsmogelijkheden voor aanvallers opleveren. Dunnebier verwijst naar de coronaperiode, waarin in hoog tempo verbindingen werden aangelegd om het werk te laten doorgaan. De voordelen waren onmiddellijk zichtbaar. De veiligheidsrisico’s veel minder, hierdoor zijn er extra kwetsbaarheden bijgekomen.
Bas Dunnebier: cybersecurity is geen CISO-vraagstuk, maar een bestuurlijke opgave
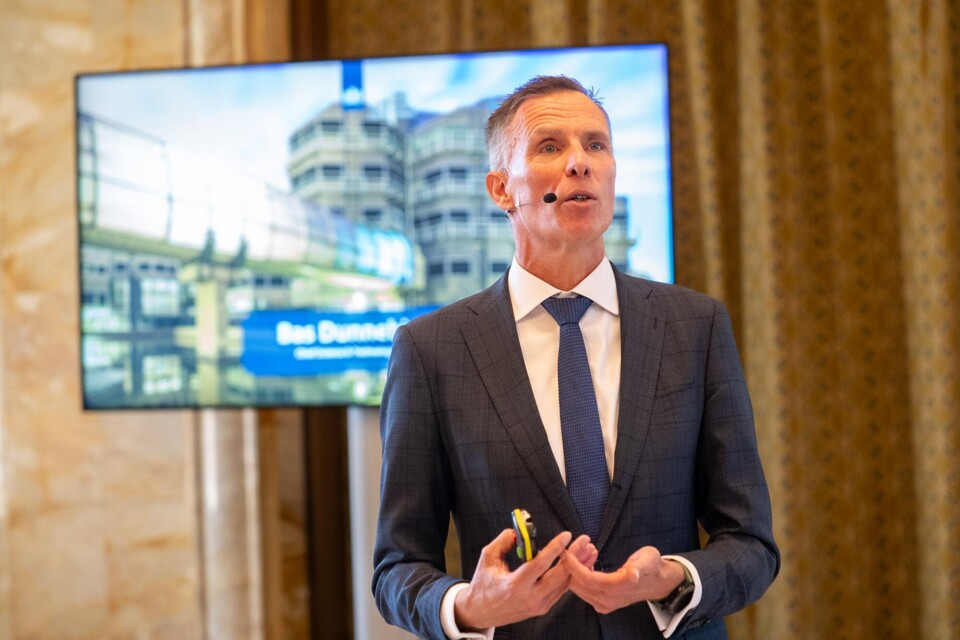
Digitale kwetsbaarheden ontstaan niet alleen door slimme aanvallers. Organisaties creëren ze ook onbedoeld zelf, met verbindingen en functionaliteiten die het werk makkelijker maken. Tijdens de iBestuur Conferentie Digitale weerbaarheid in Leiden houdt Bas Dunnebier, voormalig CSTO van de AIVD, bestuurders een spiegel voor. Een cybersecurityprogramma en een veiligheidsfunctionaris zijn niet genoeg.
Daarmee verlegt hij de aandacht van de aanvaller ook naar de eigen organisatie. Niet iedere kwetsbaarheid is een onvermijdelijk technisch gebrek. Soms is het een voorziening die bewust is toegevoegd, omdat die handig of nuttig was. De vraag is dan niet alleen hoe een organisatie aanvallen tegenhoudt, maar ook welke toegang zij zelf mogelijk heeft gemaakt.
Een CISO is geen vrijbrief voor bestuurders
Dunnebier waarschuwt voor de gedachte dat cybersecurity geregeld is zodra er een programma ligt en een Chief Information Security Officer (CISO) is aangesteld. Volgens hem is dat een bestuurlijke reflex die de werkelijkheid te simpel voorstelt. Een CISO is belangrijk, maar kan de beveiliging van een organisatie niet alleen dragen. Hij ziet dat de CISO een lastige positie heeft, want deze moet veel doen, heeft een grote verantwoordelijkheid maar vaak met relatief weinig middelen en ondersteuning. Hij schetst een situatie waarin de verdediger alle kwetsbaarheden moet afdekken, terwijl de aanvaller maar één opening nodig heeft. Die asymmetrie laat zien dat de verantwoordelijkheid niet bij één persoon kan liggen, maar een gedeelde opgave voor de hele organisatie is. Cybersecurity is in feite topsport: de ontwikkelingen gaan snel, dus er moet ruimte zijn om te oefenen en bij te leren.
Waarom beantwoorden democratische landen cyberdreigingen niet eenvoudig met dezelfde middelen?
AI versnelt de dreiging
Dunnebier ziet een snelle ontwikkeling en invoering van AI, terwijl het begrip van deze technologie daarmee niet vanzelf gelijke tred houdt. AI verandert ook het speelveld voor aanvallers. Waar voorheen alleen techneuten met AI uit de voeten konden om cyberaanvallen uit te voeren, is dit nu veel eenvoudiger geworden. Deze toegankelijkheid zorgt ervoor dat het inzetten van Cyberaanvallen door een bredere groep kan worden uitgevoerd. Daarbij komt ook dat zero-days makkelijker kunnen worden ontdekt met behulp van AI en vervolgens worden misbruikt.
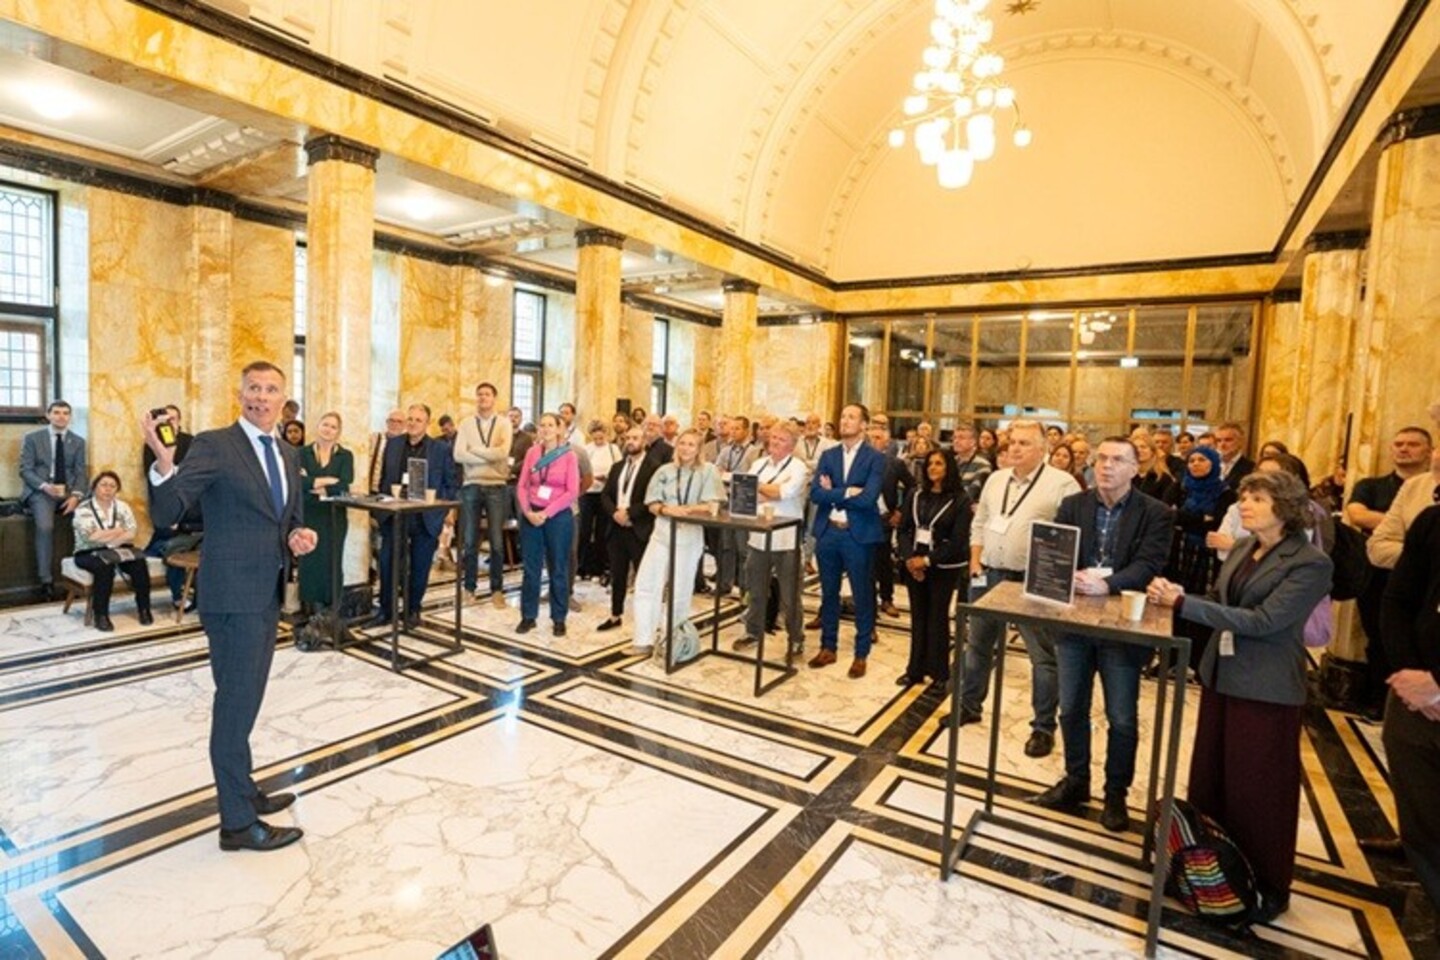
© Robert Tjalondo
Een ongelijke strijd
Cyberdreigingen, al dan niet van statelijke actoren, zijn vaak minder zichtbaar in vergelijking met een fysieke dreiging, echter kan de impact van gelijke waarde zijn. Waarom beantwoorden democratische landen cyberdreigingen niet eenvoudig met dezelfde middelen? Dunnebier wijst op rechtmatigheid en proportionaliteit. En dat dit binnen onze democratie belangrijke thema’s zijn; een ingreep moet in verhouding staan tot de schade die ermee kan worden veroorzaakt. De vraag is hoe ver je kunt gaan om je te verdedigen zonder te worden wie je bestrijd. Technologiebeleid wordt daarmee ook een gesprek over waarden, burgerrechten en de inrichting van de samenleving. Volgens Dunnebier moeten we AI en andere technologieën niet uitsluitend meer als een technisch vraagstuk zien maar ook als een filosofisch en sociologisch vraagstuk.
Voorbereiden op wat er nog niet is
AI is niet de enige ontwikkeling waarop organisaties zich moeten voorbereiden. Dunnebier noemt ook quantumcomputing en biotechnologie. Je moet je in de techwereld en in de veiligheidswereld voorbereiden op dat wat er nog niet is. Het is zaak te onderzoeken welke mogelijkheden een technologie biedt, wat een tegenstander ermee zou kunnen doen en welke nieuwe veiligheidsvragen daaruit voortkomen. Niet ieder toekomstscenario zal werkelijkheid worden. Maar wachten op zekerheid kan een gevaarlijke strategie zijn.
Zijn oproep aan bestuurders: voorkom dat je in 2030 terugkijkt en betreurt dat je in 2026 geen stappen hebt gezet
Strategisch digitale autonomie
In zijn slot verbindt Dunnebier weerbaarheid aan de afhankelijkheid van buitenlandse technologie. Vertrouwde producten blijven gemakkelijk de standaard, juist omdat organisaties en gebruikers ze kennen. Maar vertrouwdheid is geen risicoanalyse.
Hij pleit voor een concreet gesprek over afhankelijkheden: wat zijn de risico's ervan, en is het nodig om ze te mitigeren? Organisaties moeten bepalen welke risico's ze willen beperken en wat hun handelingsmogelijkheden zijn als dat niet lukt.
Dat is iets anders dan streven naar volledige onafhankelijkheid tegen iedere prijs. Dunnebier waarschuwt ook voor een overstap waarbij organisaties kritiekloos in de armen van een nieuwe leverancier of een ander land terechtkomen. Je moet er volgens hem voor oppassen dat je daarmee niet nieuwe afhankelijkheden en risico's over jezelf afroept. Een alternatief moet op zijn eigen risico's worden beoordeeld, niet alleen op het feit dat het een alternatief is.
Zijn oproep aan bestuurders: voorkom dat je in 2030 terugkijkt en betreurt dat je in 2026 geen stappen hebt gezet. Niet iedere afhankelijkheid verdwijnt meteen en niet iedere keuze is comfortabel. Maar blijven praten zonder te handelen biedt evenmin bescherming.
© iBestuur
Conferentie Digitale Weerbaarheid
Op woensdag 28 oktober verschijnt een Special Nieuwsbrief met verslagen van verschillende sessies tijdens de conferentie Digitale Weerbaarheid. Deze conferentie vond plaats op 14 oktober 2026 in het stadhuis in Leiden.
Plaats een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.