
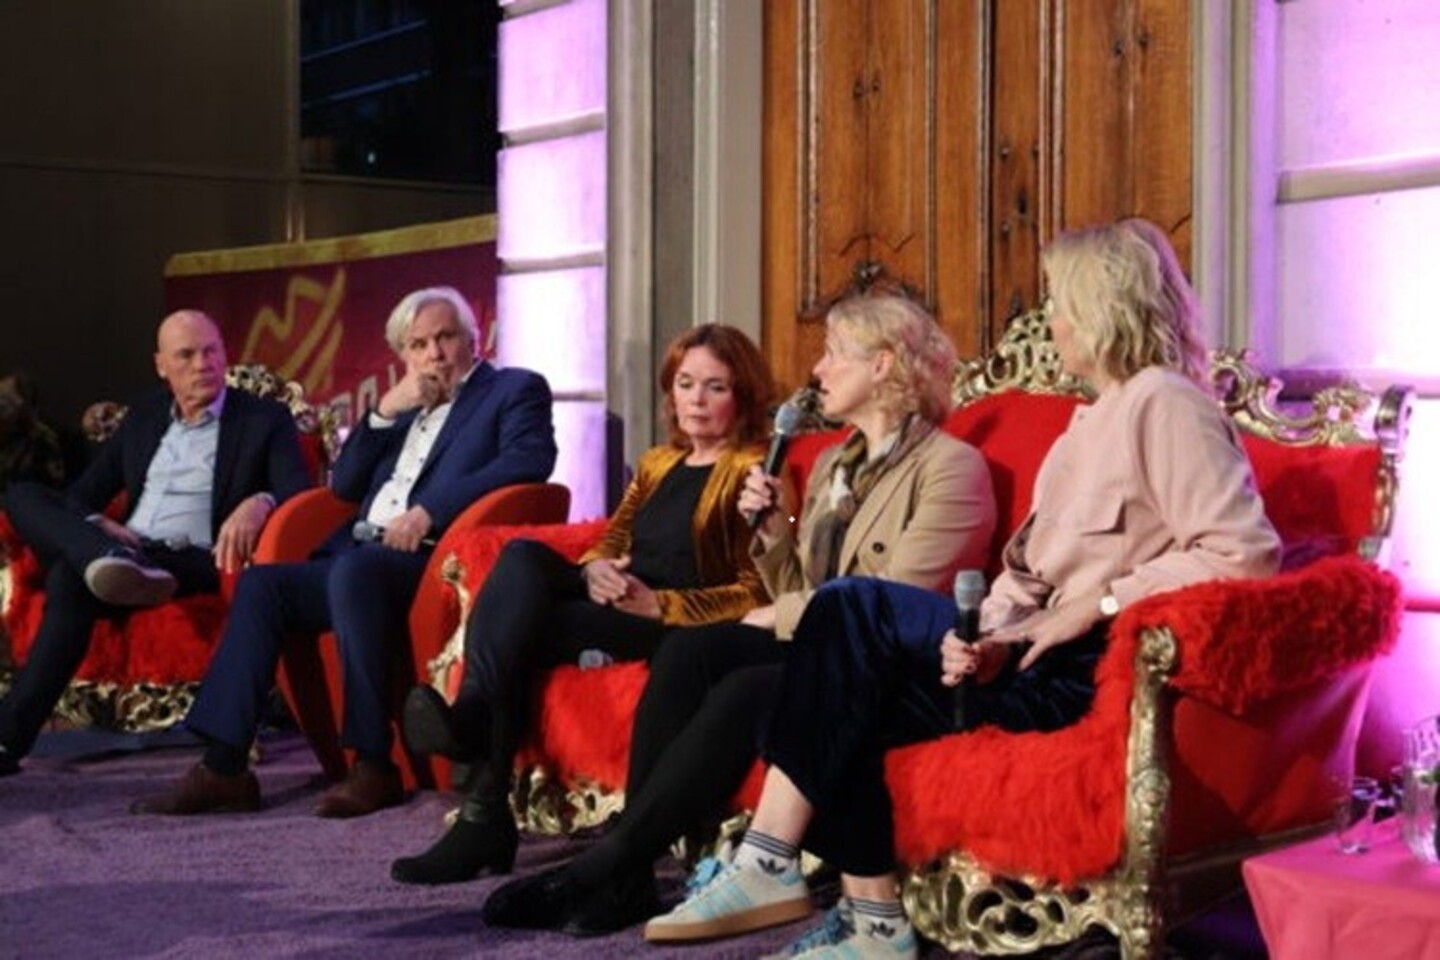
Tijdens het Reuringcafé ging voormalig DG Mark Frequin in gesprek Hans Ouwerkerk (CAK), Katja Mur (Autoriteit Persoonsgegevens), Alize Klingenberg (Rijksuniversiteit Groningen), Arre Zuurmond (voormalig regeringscommissaris Informatiehuishouding) en Wietske Dijkstra (J&V). Vooral de vraag wat er mogelijk is onder de AVG kreeg veel aandacht kreeg.
‘Het mag niet van de AVG’: privacybescherming of bestuurlijke smoes?
Op dinsdag 27 oktober jl. organiseerde de Vereniging voor Overheidsmanagement een ‘Reuringcafé’ over proactieve dienstverlening. Het is wenselijk, daar was geen discussie over. Vooral kwetsbare burgers komen in de problemen omdat overheidsdiensten alleen op aanvraag worden verstrekt. Dat moet anders. Het blijkt echter in de praktijk buitengewoon moeilijk te zijn om gegevensdelen voor proactieve dienstverlening voor elkaar te krijgen. Als het al lukt kost het buitensporig veel inspanning.
AVG niet de enige belemmering
Er zijn de nodige belemmeringen, waarvan de AVG een belangrijke maar niet de enige is. Ook een DG wordt niet enthousiast wanneer hij een gat in zijn begroting ziet opdoemen als proactieve dienstverlening ertoe leidt dat het niet-gebruik van regelingen afneemt. Het is makkelijker om ‘het mag niet van de AVG’ als smoes te gebruiken dan om bijvoorbeeld toe te geven dat de kwaliteit van de benodigde data te laag is om proactief te gaan verstrekken. Een constatering in het debat was ook dat we momenteel sowieso weinig vernieuwingen voor elkaar krijgen, dat doen de Belgen nog altijd beter.
‘Als iets niet verboden is, dan is het toch toegestaan?’
Maar de AVG speelt ook een belemmerende rol. De kern van het probleem kwam bij de start van het debat al aan de orde. Frequin vroeg aan een panellid: ‘als iets niet verboden is, dan is het toch toegestaan?’ Dat is een korte typering van de Nederlandse bestuurscultuur en dat is heel vaak waar. Maar niet in de wereld van de privacy. De overheid mag alleen persoonsgegevens verwerken als er een expliciete grondslag voor is in een wet en daar worden hele hoge eisen aan gesteld.
Voorbeeld: vroegsignalering
In een project over vroegsignalering van schulden namen we aan dat er een wettelijke grondslag was, omdat vroegsignalering de concretisering van preventie betreft en preventie is een standaard onderdeel van een wettelijke taak. Het woord vroegsignalering stond in de Memorie van Toelichting en de staatssecretaris had de gemeenten, met instemming van de Tweede Kamer, per brief gevraagd daar invulling aan te geven. De mening van de wetgever leek ons duidelijk, maar de Autoriteit Persoonsgegevens oordeelde dat er geen wettelijke grondslag was.
Niet alleen wordt de lat hoog gelegd: om een voorstel af te keuren is het al voldoende als er misschien niet aan de AVG wordt voldaan. Dat zit zo. Privacy deskundigen toetsen op mogelijke risico’s en zodra ze iets vinden dat misschien niet aan de AVG voldoet is er een risico. Dan is de kans groot dat het niet doorgaat, want bestuurders houden niet van risico’s. En dat is in dit geval heel begrijpelijk omdat de AP bestuurders persoonlijk een boete op kan leggen.
De bestaande praktijk is dan ook dat de AVG een sterke werking heeft om gegevensdelen tegen te houden en weinig doet om te zorgen dat uitvoerders gegevensdelen behoorlijk inrichten
De lat ligt hoog
Zo ligt de lat heel hoog als het om de juridische randvoorwaarden van de AVG gaat. Dat is veel minder het geval bij de inhoudelijke eisen die de AVG ook kent. De verwerkte gegevens moeten juist zijn (artikel 5.1.d): ooit van een privacyjurist gehoord dat een verwerking niet was toegestaan vanwege tekortschietende datakwaliteit? Gegeven moeten toereikend zijn, ter zake dienend en beperkt tot wat noodzakelijk is (artikel 5.1.c). In gewoon Nederlands: je moet niet teveel en niet te weinig gegevens verwerken. Ooit het advies gekregen om iets vooral wel te doen omdat je anders te weinig gegevens verwerkt? Ik wel overigens, van de onvolprezen professor Margriet Overkleeft. De gegevensverwerking moet verder transparant zijn voor de betrokkene (artikel 5.1.a). Is het uw ervaring dat gegevensverwerkingen die positief beoordeeld zijn dan ook begrijpelijke en toegankelijke informatie aan burgers verstrekken? Mijn ervaring is helaas anders.
FG’s als boeman
De bestaande praktijk is dan ook dat de AVG een sterke werking heeft om gegevensdelen tegen te houden en weinig doet om te zorgen dat uitvoerders gegevensdelen behoorlijk inrichten. Dat ligt niet aan de AVG op zich, maar aan de manier waarop we die in Nederland interpreteren en toepassen. Om daar verandering in te brengen zou de AP haar beleid moeten aanpassen, zij is de gezaghebbende interpretator van de AVG in Nederland. In het debat kregen privacyfunctionarissen en functionarissen gegevensbescherming een beetje de rol van boeman toebedeeld, maar dat vond ik niet terecht. De FG’s volgen het beleid van de AP en dat moeten ze ook wel: ze zijn wettelijk verplicht om met de AP samen te werken.
© VOM
Privacydeskundigen nodig
In het debat werd verder genoemd dat er in de uitvoering ook met de AVG geworsteld wordt doordat de uitvoering te weinig kennis van de AVG heeft. Doelen formuleren en de afwegingen maken die nodig zijn voor de AVG vinden uitvoerders lastig. Mijn reactie daarop is: de AVG interpreteren moeten uitvoerders ook helemaal niet doen. Zij moeten zorgen voor een uitstekend inhoudelijke verhaal dat als input dient voor een privacydeskundige.
Het uitstekende verhaal begint met een beschrijving van de gegevensverwerking: wat zijn de processtappen en per stap de gegevens die erin gaan, de bewerking de plaatsvindt en de gegevens die eruit komen. Zo’n beschrijving heeft de privacydeskundige nodig en is tevens de basis voor de uitleg aan burgers hoe de overheid te werk gaat en hoe een besluit tot stand komt. Heel basaal, maar ik heb veel DPIA’s gezien waar dit niet behoorlijk in was uitgewerkt.
De uitvoering moet op basis van praktijkervaring of proeven laten zien dat een nieuwe gegevensdeling effectief zal zijn
Effectiviteitsvraag
De uitvoering moet laten zien dat een nieuwe gegevensdeling effectief zal zijn. Niet alleen met een theoretische redenering a la “dat is toch logisch”, maar op basis van praktijkervaring of proeven. Als vooraf duidelijk is dat het gestelde doel waarschijnlijk niet gehaald gaat worden kan de gegevensverwerking beter achterwege blijven. Dat lijkt een open deur, maar om politieke of bestuurlijke redenen letten we soms maar niet teveel op de effectiviteitsvraag. Als er persoonsgegevens worden verwerkt kan dat niet. En hoe beter de beantwoording van de effectiviteitsvraag is, hoe makkelijker het daarna wordt om de noodzaak van de gegevensverwerking conform de AVG aan te tonen.
Zijn de gebruikte gegevens juist: wat weten we van de gegevenskwaliteit? En minstens zo belangrijk: wat doen we als er een fout is opgetreden? Kunnen we die herstellen en zorgen dat burgers door de fout niet in de knel komen? In het stelsel van basisregistraties hebben we dat 25 jaar geleden niet geregeld en met de kennis van nu beschouw ik dat als een fout die helaas nog steeds negatieve gevolgen heeft. Er is grondige kennis van de uitvoeringspraktijk nodig om een beeld van de gegevenskwaliteit te schetsen, dat moet de uitvoerder doen.
Toets op inhoud
De rol van de privacy deskundige is om te toetsen of aan de inhoudelijke eisen van de AVG wordt voldaan. Hoe dat moet is nu nog niet heel ver uitgewerkt en er is nog flink wat werk te doen om daar een toetsingskader voor te ontwikkelen. Want wat is goed genoeg? Gegevensverwerkingen zijn niet 100 procent effectief en de gegevenskwaliteit is ook niet 100 procent op orde. Welke criteria leggen we aan? Wat mij betreft is belangrijk wat de gevolgen voor burgers zijn als effectiviteit en gegevenskwaliteit niet 100 procent zijn: burgers mogen niet in de knel komen.
Een ander onderwerp voor het toetsingskader: het zou mooi zijn als de uitvoering en de AP een afspraak zouden maken welke ‘privacy enhancing technologies’ in ieder geval toegepast zullen worden. In het debat werd genoemd dat we niet eindeloos gegevens gaan rondpompen, maar dat er partijen worden aangewezen die een gegeven registreren en het ter beschikking stellen aan uitvoerders die het nodig hebben. Daar hebben we in Nederland met het stelsel van basisregistraties al 25 jaar ervaring mee, ook met dingen die achteraf gezien anders hadden gemoeten overigens. De Kruispuntbank in België kan ook een inspirerend voorbeeld zijn. En we verstrekken niet altijd de gegevens zelf. Wanneer de vraag is of iemand ouder is dan achttien, is het voldoende als een gezaghebbende partij daar ‘ja’ of ‘nee’ op zegt en kan het verstrekken van de exacte leeftijd achterwege blijven.
De privacy jurist krijgt de rol om de uitvoering te adviseren over de mogelijkheden die de AVG biedt. Dat vraagt een andere juridische bril dan nu gebruikelijk is.
Juridische mogelijkheden
Naast de toets op inhoud voeren privacy deskundigen nog steeds een juridische toets uit, maar die verloopt anders dan nu. De privacy jurist krijgt de rol om de uitvoering te adviseren over de mogelijkheden die de AVG biedt. Dat vraagt een andere juridische bril dan nu gebruikelijk is. In het debat gaf Anke Mur aan dat de AP al veel doet om te adviseren over wat er wel kan met de AVG. Dat is positief.
Er werd ook gesignaleerd dat de ruimte die de AVG biedt niet alleen afhangt van de tekst van de AVG zelf, maar ook van de nationale Uitvoeringswet die alle Europese landen bij de AVG hebben opgesteld. Nederland heeft die beleidsneutraal gehouden. In andere landen zijn in de Uitvoeringswet grondslagen voor het delen van gegevens opgenomen, in die landen is dus meer mogelijk dan in Nederland. Hier is juridisch reparatiewerk te doen, dat door het ministerie van J&V inmiddels wordt opgepakt. Ook dat is positief.
Tot slot
Gegevensdelen regelen voor proactieve dienstverlening is nu een frustrerende bezigheid die tot veel machteloze woede bij uitvoerders leidt. Met de AVG wordt veel tegengehouden en weinig gestuurd op effectieve bescherming van persoonsgegevens in de praktijk. Als er niks verandert kunnen we binnenkort zomaar hetzelfde meemaken bij het regelen van de privacyaspecten van de nieuwe Europese Digitale Identiteit (EDI) wallet. Laten we dat gezamenlijk (de wereld van de uitvoering en de wereld van de privacy) voorkomen.
Plaats een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.
Kennis van de AVG is bij weinig ambtenaren aanwezig. Dat lees ik hierboven en dat ervaar ik zelf ook. Vreemd, want zo'n lange wet is het niet. En hij is heel duidelijk. Kleine moeite om hem even te lezen op wetten.nl. Alleen... De toepassing van de AVG in de bestaande praktijk klopt wel eens niet met de wet. Dat leidt uiteraard tot verwarring. Dus iedereen: gewoon even lezen wat er staat. Bij twijfel je jurist bellen. That's it.
En dan blijkt er heel veel te mogen. Bijvoorbeeld: als er doelbinding is, mag het gewoon. Hoe moet je immers een vergunning aanvragen als je op de aanvraag niets mag invullen? Volstrekt logisch dus dat je de noodzakelijke gegevens mag uitvragen. En daar hoef je van de AVG ook niet apart toestemming voor te vragen. Staat allemaal gewoon in de wet.
Ook: je mag best persoonsgegevens verwerken voor allerlei eigenlijke en oneigenlijke doelen, maar dan moet je eerst even een handtekening ophalen. Staat gewoon in de wet...
Zelfs: je mag persoonsgegevens voor onderzoeksdoeleinden gebruiken zonder handtekening (wel even de voorwaarden lezen), als een publicatie van de onderzoeksresultaten maar zonder persoonsgegevens plaatsvindt. Staat gewoon in de wet...
Wat niet mag is de AVG als excuus gebruiken om te verhullen dat je gegevens onjuist, incompleet of zelfs afwezig zijn. Dat staat niet in de AVG, maar in de WOO. Een heleboel gegevens hebben we gewoon openbaar te maken, zonder gemor en gemekker. Dat is onderdeel van transparant zijn. Misschien begint transparantie wel bij juiste en volledige gegevens...