De urgentie voelen jullie zo langzamerhand wel, sprak Mine Temürhan met zoveel woorden tot de aanwezigen in de zaal tijdens de iBestuur-conferentie over digitale weerbaarheid. Temürhan is specialist cybersecurity bij de Rijksorganisatie voor Ontwikkeling, Digitalisering en Innovatie en werkt op het snijvlak van overheid, onderzoek en onderwijs. Haar werk richt zich onder meer op post-quantum cryptografie en digitale weerbaarheid.
Op naar quantumbestendige cryptografie: verken eerst wat je in huis hebt
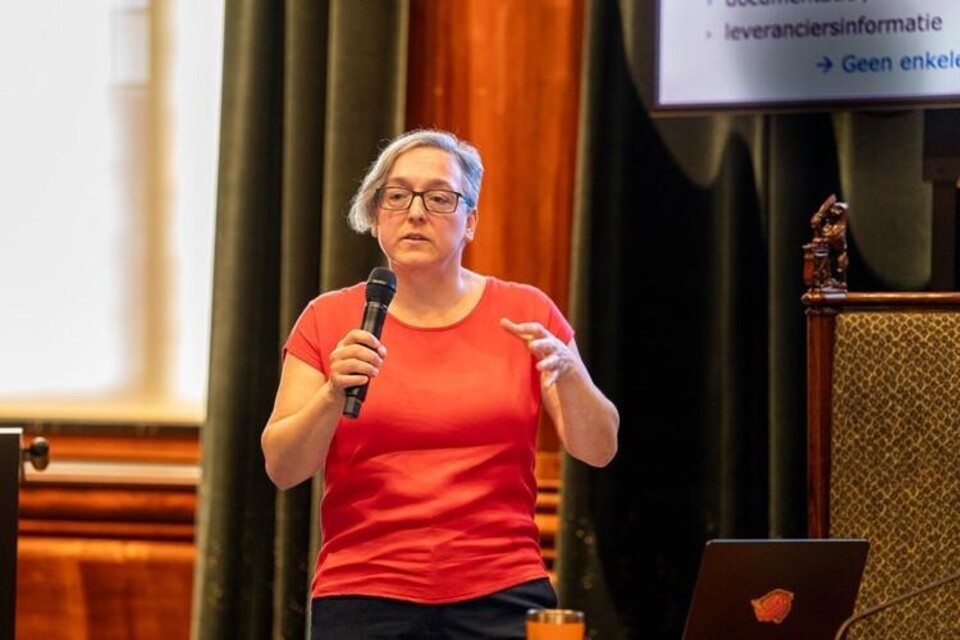
We moeten toewerken naar quantumbestendige cryptografie, oftewel post-quantum cryptografie (PQC). Maar voordat je deze migratie start, zul je eerst moeten weten waar de cryptografie zit die je nu al gebruikt. In de praktijk blijkt dat nog niet zo eenvoudig.
De overheid dient zich voor te bereiden op de migratie naar post-quantum cryptografie. ‘Maar voor het zover is, zul je als organisatie eerst moeten onderzoeken waar je cryptografie precies zit,’ hield Temürhan de zaal voor. Cryptografie is verweven met vrijwel de gehele digitale dienstverlening binnen een organisatie: websites, e-mail, VPN’s, wachtwoorden, digitale handtekeningen, applicaties, certificaten en infrastructuur. Op dit moment is cryptografie nog relatief veilig, omdat bepaalde wiskundige problemen voor de conventionele computer nog onoplosbaar zijn. Met de krachtige quantumcomputer zal dat veranderen en dus zul je als organisatie post-quantum cryptografie nodig hebben. Daarnaast is er het risico dat gevoelige versleutelde data nu al onderschept en opgeslagen kan worden, om later met de quantumcomputer te worden ontsloten. Het advies is daarom: niet wachten met migreren.
Configuration Management Database
Een belangrijke stap in de verkenningstocht is een inventarisatie van de cryptografische middelen die een organisatie gebruikt. ‘Je kunt immers niet beginnen met het migreren van wat je niet kent,’ aldus Temürhan. Zonder te weten waar cryptografie zit, met welk type je te maken hebt, wat ermee wordt beschermd en welke systemen en partijen ervan afhankelijk zijn, kan geen verantwoord migratieplan worden gemaakt.
‘Organisaties moeten daarom informatie combineren uit onder meer netwerkscans, broncode, gecompileerde software, configuraties, certificaten en leveranciersdocumentatie’
Mine Temürhan
Als overheidsorganisatie kun je denken: ja, we hebben toch een Configuration Management Database (CMDB)? In die centrale database staan (idealiter alle) gegevens over de IT-infrastructuur van een organisatie, de gebruikte componenten en de onderlinge relaties daartussen.
© Robert Tjalondo
Zo’n CMDB is heel nuttig voor een eerste inventarisatie van assets, maar maakt bijvoorbeeld niet duidelijk welke cryptografische algoritmen, sleutels, parameters en certificaten betrokken zijn, welke gegevens en bedrijfsfuncties ermee worden beschermd en wie de eigenaar is. ‘Het vertelt je niets over cryptografie: waar en op welke manier die wordt gebruikt,’ legt Temürhan uit. ‘Organisaties moeten daarom informatie combineren uit onder meer netwerkscans, broncode, gecompileerde software, configuraties, certificaten en leveranciersdocumentatie.’
Afhankelijkheden in kaart brengen
Vervolgens dien je de context en afhankelijkheden in kaart te brengen. Dat betekent informatie ophalen over de eigenaren en de partners in de keten. Temürhan: ‘Je ketenpartner moet ook klaar zijn voor de migratie naar PQC. Als die er niet klaar voor is, heb je toch een probleem. Hoe ga je dan immers samen migreren? Het is een met elkaar verknoopt systeem.’
Daarna moet je prioriteren op risico, impact en haalbaarheid. ‘Maak daarna pas een migratieplan, werk toe naar eenvoudig vervangbare cryptografie, onderhoud de inventaris continu en deel kennis en tooling met andere organisaties,’ aldus Temürhan over het voorbereidende stappenplan op weg naar een succesvolle migratie.
Migreren neemt een flinke tijd in beslag
Aan de slag met een opdracht
Ze zette de zaal aan het werk door middel van een opdracht: hoe spoor je de cryptografie op, met alle bijbehorende componenten en afhankelijkheden? Wat zou je aanpak zijn bij knelpunten zoals ketenafhankelijkheid, oude systemen die moeilijk aanpasbaar zijn en ingewikkelde certificaten die diep in het systeem zijn verborgen? ‘We denken dat we weten welke systemen we in huis hebben, maar dat is helemaal niet zo. En denk vooral niet: dat komt in 2032 wel. Er zijn brandjes die we nu met elkaar moeten blussen,’ gaf Temürhan de deelnemers aan de opdracht mee.
Een van hen was klaarblijkelijk geschrokken van het verhaal. ‘Best shocking als ik het zo hoor. We moeten echt aan de slag.’ Temürhan: ‘Inderdaad, we moeten niet wachten op die quantumcomputers. Het kan misschien drie jaar duren, wellicht langer. En let wel: migreren neemt een flinke tijd in beslag. Je moet eigenlijk een heel systeem gaan migreren met alle verantwoordelijkheden en relaties van dien.’
© iBestuur
Conferentie Digitale Weerbaarheid
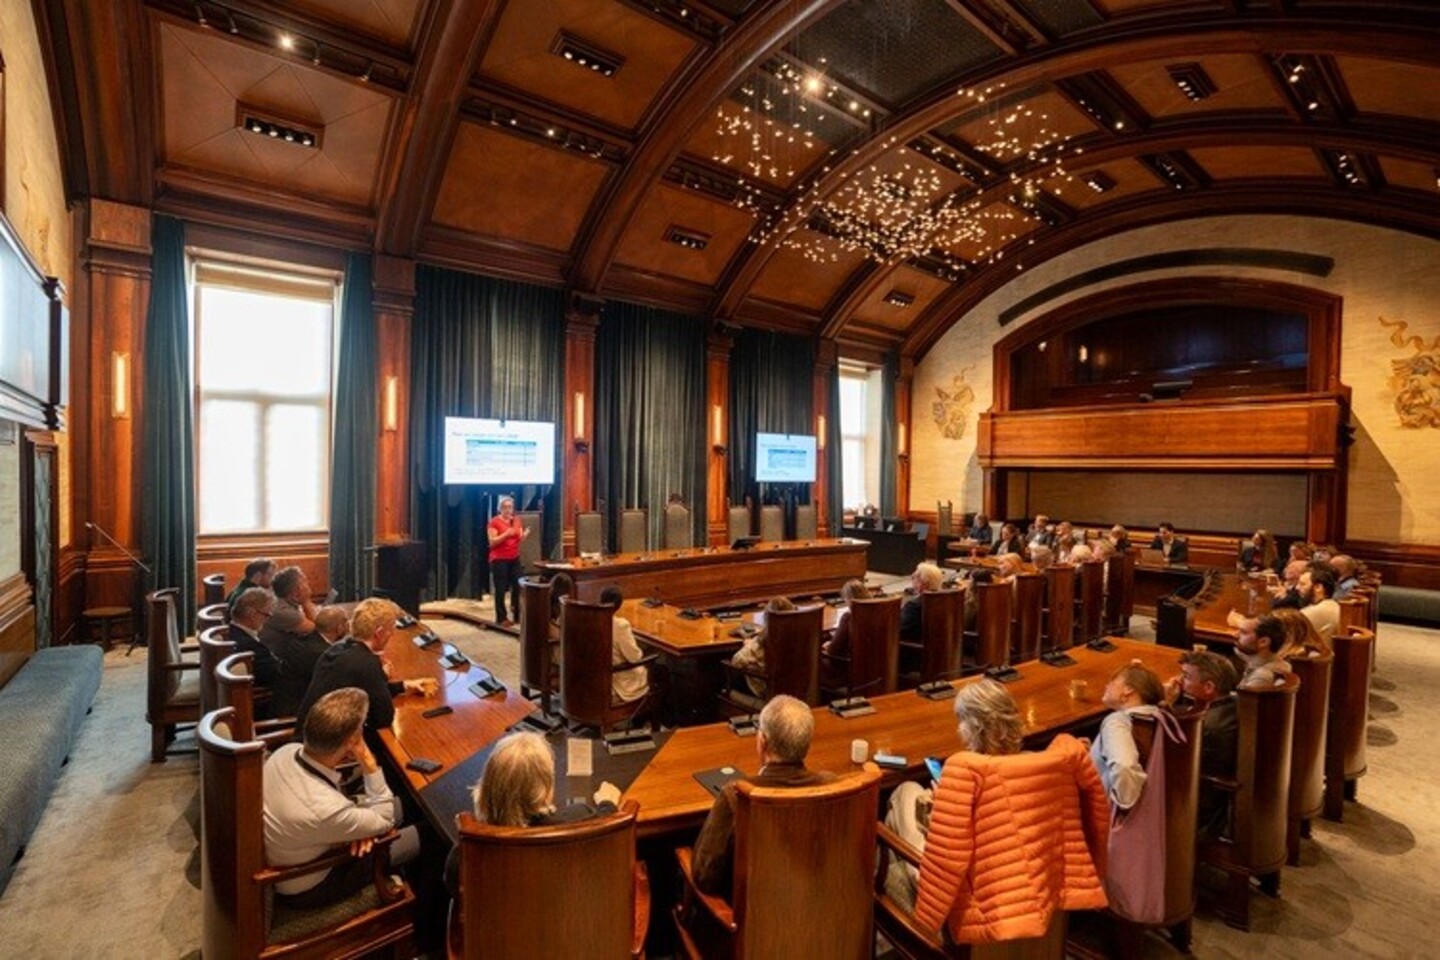
Deze conferentie Digitale Weerbaarheid vond plaats op 14 oktober 2026 in het stadhuis in Leiden.
Mine Temürhan verzorgde namens ODI een presentatie tijdens de conferentie.
Plaats een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.
Het is altijd goed om te weten waar je encryptie gebruikt als organisatie. Maar als je dat weet is het handelingsperspectief voor de meeste organisaties beperkt. Dan is het afwachten tot er quantum bestendige standaarden verschijnen.