Dat blijkt uit onderzoek van ProPublica. Tegelijkertijd is de overheidsdienst, die onder meer verantwoordelijk is voor de beveiliging van Amerikaanse verkiezingen, fors uitgekleed.
Regering-Trump wilde stemmachine heimelijk laten hacken
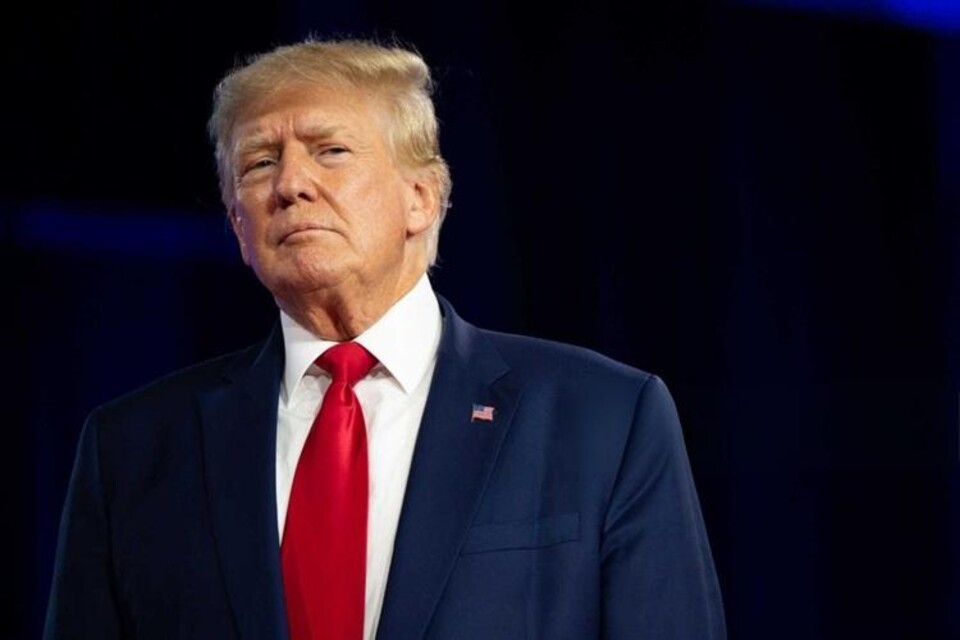
Politiek aangestelde functionarissen van de regering-Trump hebben de Amerikaanse cybersecuritydienst CISA gevraagd om in het geheim een stemmachine te bemachtigen en te hacken. De uitkomsten moesten worden doorgestuurd naar het Witte Huis, zonder de fabrikant over eventuele beveiligingsproblemen te informeren.
Het verzoek werd enkele maanden na het begin van de tweede ambtstermijn van president Donald Trump gedaan door politieke functionarissen van het ministerie van Binnenlandse Veiligheid (DHS). Volgens twee voormalige regeringsfunctionarissen moest CISA een stemmachine aanschaffen, deze onderzoeken op kwetsbaarheden en de bevindingen beschikbaar stellen aan het Witte Huis.
Medewerkers van CISA reageerden geschokt op de opdracht. De dienst is juist opgericht om digitale infrastructuur tegen cyberaanvallen te beschermen. Bovendien mochten eventuele kwetsbaarheden niet aan de fabrikant worden gemeld, wat indruist tegen de gebruikelijke werkwijze van de organisatie. Medewerkers vreesden volgens een van de bronnen dat de resultaten voor politieke doeleinden zouden worden gebruikt.
De opdracht werd uiteindelijk niet uitgevoerd. CISA-medewerkers wezen erop dat de benodigde specialisten inmiddels waren ontslagen als gevolg van de bezuinigingen van het Department of Government Efficiency (DOGE), het initiatief waarmee Elon Musk eerder het federale overheidsapparaat verkleinde.
Duizend medewerkers vertrokken
Sinds het aantreden van Trump in januari 2025 zijn meer dan duizend medewerkers van CISA ontslagen of vertrokken. Daarmee is het personeelsbestand met ongeveer een derde gekrompen. In de begrotingsvoorstellen voor 2027 wil de regering nog eens 700 miljoen dollar bezuinigen, waardoor mogelijk negenhonderd extra banen verdwijnen.
De gevolgen zijn volgens het onderzoek merkbaar bij de voorbereiding op de Amerikaanse tussentijdse verkiezingen van november. Verschillende staten verklaren dat zij tijdens belangrijke voorbereidingsfasen nauwelijks ondersteuning kregen van CISA. Voorheen hielp de dienst onder meer met penetratietesten, dreigingsinformatie en technologie waarmee verdachte activiteiten op verkiezingsnetwerken konden worden opgespoord.
Sommige staten hebben inmiddels zelf beveiligingsvoorzieningen moeten aanschaffen. De toegang tot federale inlichtingen over buitenlandse cyberdreigingen is echter moeilijk te vervangen.
Vertrouwen beschadigd
Het onderzoek beschrijft ook hoe het vertrouwen tussen CISA en de Amerikaanse staten is verslechterd. De regering-Trump heeft eerder vertrouwelijke informatie openbaar gemaakt die staten met de cybersecuritydienst hadden gedeeld. Het ging onder meer om gegevens over het toezicht op verkiezingssystemen tijdens de presidentsverkiezingen van 2020.
Volgens betrokkenen was vertrouwelijkheid jarenlang een belangrijke voorwaarde voor de samenwerking. Sommige staten zijn inmiddels terughoudend geworden met het delen van gevoelige beveiligingsinformatie.
Beveiligingsplan verkiezingen 2026
CISA publiceerde op 24 september alsnog een beveiligingsplan voor de verkiezingen van 2026. Daarin benadrukt de organisatie dat zij zich blijft inzetten voor veilige verkiezingen en samenwerking met de staten. Verschillende verkiezingsfunctionarissen vinden dat de ondersteuning te laat komt.
Het Witte Huis verdedigt het beleid. Volgens woordvoerder Lauren Bis heeft Trump meer dan welke eerdere president ook gedaan om vrije en eerlijke verkiezingen te waarborgen. Zij ontkent bovendien dat de regering afspraken over vertrouwelijkheid heeft geschonden. DHS en CISA reageerden niet op de gedetailleerde vragen van ProPublica.
Plaats een reactie
U moet ingelogd zijn om een reactie te kunnen plaatsen.